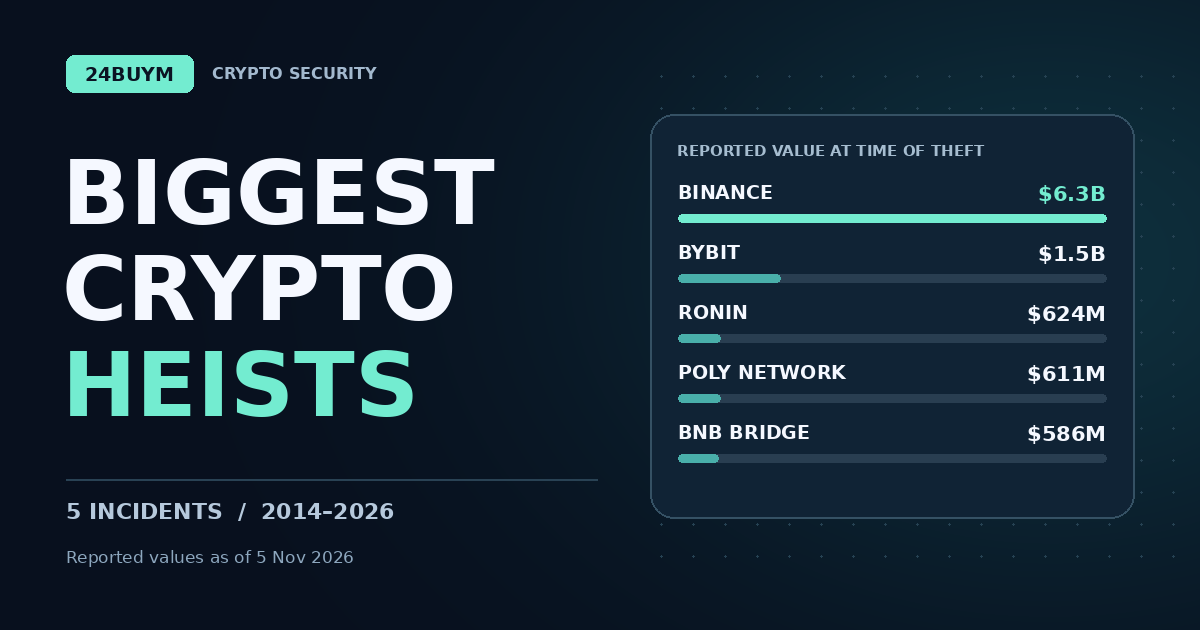
ราว 03:05 น. ของวันที่ 30 ต.ค. 2569 ตามเวลาไทย กระเป๋าเงินร้อน (hot wallet) ของ Binance ถูกเจาะ Binance แจ้งว่าสินทรัพย์ที่ถูกขโมยมีมูลค่าราว 6.3 พันล้านดอลลาร์สหรัฐ ส่วน TRM Labs ประเมินไว้ 6.36 พันล้าน และ Chainalysis ราว 6.4 พันล้าน บริษัทวิเคราะห์บล็อกเชนและสื่อหลายแห่งเรียกเหตุนี้ว่าการโจรกรรมคริปโตครั้งใหญ่ที่สุดเท่าที่มีบันทึก ใหญ่กว่าเคส Bybit เมื่อปี 2568 ราวสี่เท่า
บทความนี้รวบรวมเหตุแฮกและขโมยคริปโตรายใหญ่ทั่วโลก 11 เคส เล่าทีละเคสว่าเกิดอะไรขึ้น ใครถูกระบุตัวอย่างเป็นทางการ และหลังเกิดเหตุผู้ใช้ได้เงินคืนหรือไม่ พร้อมแก้ตัวเลขที่มักถูกเข้าใจผิด เล่าเคส Bitkub ในไทย และสรุปวิธีป้องกันตัวสำหรับผู้ใช้ทั่วไป
วิธีนับของเรา: ใช้มูลค่าเป็นดอลลาร์สหรัฐ ณ ตอนเกิดเหตุตามที่ผู้เสียหาย หน่วยงานรัฐ หรือบริษัทวิเคราะห์รายงาน ถ้าแหล่งข้อมูลต่างกันจะแสดงเป็นช่วง นับเฉพาะการแฮกหรือการขโมยโดยผู้โจมตี ไม่นับคดีฉ้อโกงหรือแชร์ลูกโซ่ ข้อมูลเป็นไปตามที่ตรวจสอบได้ ณ วันที่ 5 พ.ย. 2569 และเรื่องของ Binance ยังมีความคืบหน้าต่อเนื่อง
จัดอันดับ 11 เคสตามมูลค่า ณ ตอนเกิดเหตุ
กราฟเรียงตามตัวเลขต่ำสุดที่มีแหล่งอ้างอิงของแต่ละเคส ส่วนที่เป็นแถบสีอ่อนคือตัวเลขที่สูงกว่าจากแหล่งอื่น ตัวเลขทั้งหมดเป็นมูลค่าโดยประมาณ ณ ตอนเกิดเหตุ ไม่ใช่ความเสียหายสุทธิ บางเคสจึงต้องอ่านหมายเหตุประกอบ เช่น Poly Network ที่ผู้โจมตีคืนเงินเกือบทั้งหมด และ BNB Chain Bridge ที่เงินหลุดออกไปจริงน้อยกว่าตัวเลขหัวข่าวมาก

| เหตุการณ์ (ปี พ.ศ.) | มูลค่า ณ ตอนเกิดเหตุ | รูปแบบ | หลังเกิดเหตุ |
|---|---|---|---|
| Binance (2569) | ราว 6.3–6.43 พันล้าน | เจาะ hot wallet | Binance เติมคืนด้วยเงินบริษัทราว 98%; อายัดได้ราว 2.8–2.85 พันล้าน (ยังไม่คืน) |
| Bybit (2568) | ราว 1.4–1.5 พันล้าน | เจาะผ่าน Safe{Wallet} | ปิดส่วนต่าง ETH ได้ใน 3 วัน; กู้คืนได้ส่วนน้อย |
| Ronin Network (2565) | ราว 620–624 ล้าน | กุญแจ validator ของ bridge | ชดใช้ผู้ใช้สะพาน; ยึดคืนได้ราว 30 ล้าน |
| Poly Network (2564) | ราว 610–611 ล้าน | ช่องโหว่สัญญาข้ามเชน | ผู้โจมตีคืนเงินเกือบทั้งหมด |
| BNB Chain Bridge (2565) | ราว 570–586 ล้าน (บนกระดาษ) | ปลอม proof ของ bridge | หลุดออกจริงราว 100–110 ล้าน |
| Coincheck (2561) | ราว 530–534 ล้าน | เจาะ hot wallet | ชดใช้เป็นเงินเยนจากเงินบริษัท |
| Mt. Gox (2557) | ราว 450–480 ล้าน | ขโมยต่อเนื่องหลายปี | ชำระหนี้ตั้งแต่ ก.ค. 2567; เส้นตาย ต.ค. 2570 |
| FTX เงินถูกถอนออก (2565) | ราว 400–477 ล้าน | SIM swap (ตามคำฟ้อง) | ตั้งข้อหา 3 ราย; แยกจากคดีฉ้อโกง |
| Bitget (2569) | ราว 388 ล้าน | คำสั่งถอนปลอม | Bitget ใช้กองทุนคุ้มครอง; เปิดถอนครบ 2 ต.ค. |
| Wormhole (2565) | ราว 320–326 ล้าน | ช่องโหว่ตรวจลายเซ็นของ bridge | Jump Crypto เติม 120,000 ETH |
| DMM Bitcoin (2567) | ราว 304–305 ล้าน | หลอกพนักงานผู้ให้บริการกระเป๋า | ชดเชยลูกค้าครบ แล้วปิดกิจการ |
เจาะลึกทีละเคส
สรุปแต่ละเคสตามลำดับในตาราง โดยแยกให้เห็นว่าข้อมูลส่วนไหนเป็นข้อสรุปของหน่วยงานรัฐ ส่วนไหนเป็นการประเมินของนักวิเคราะห์ และส่วนไหนเป็นคำชี้แจงของบริษัทเอง
Binance (ต.ค. 2569)
Binance แจ้งว่า hot wallet ถูกเจาะเมื่อราว 03:05 น. วันที่ 30 ต.ค. 2569 ตามเวลาไทย (คืนวันที่ 29 ต.ค. ตามเวลา UTC) สูญเสียสินทรัพย์ราว 6.3 พันล้านดอลลาร์ ในประกาศเมื่อ 31 ต.ค. 2569 FBI ระบุว่าเกาหลีเหนือเป็นผู้รับผิดชอบการโจรกรรมมูลค่ากว่า 6 พันล้านดอลลาร์ครั้งนี้ และเรียกกิจกรรมนี้ว่า TraderTraitor ฝ่ายเกาหลีเหนือปฏิเสธข้อกล่าวหา และยังไม่มีผู้ใดถูกตั้งข้อหา
ตามคำชี้แจงของ Binance เมื่อ 3 พ.ย. ซึ่ง CoinDesk รายงาน ผู้โจมตีใช้เวลาหลายเดือน ส่วนหนึ่งคือการจัดสัมภาษณ์งานปลอมแล้วให้ทำ "งานเขียนโค้ด" ที่แฝงมัลแวร์ ข้อมูลนี้เป็นคำอธิบายของบริษัท และรายงานสรุปเหตุการณ์ฉบับเต็มยังไม่เผยแพร่
หลังเกิดเหตุ เงินราว 2.8–2.85 พันล้านดอลลาร์ถูกอายัดไว้บนเชน (ตัวเลขจาก Chainalysis และ Binance) แต่เป็นการอายัด ยังไม่ได้คืนกลับมา Binance แจ้งว่าใช้เงินของบริษัทเองจากกองทุน SAFU กองทุนประกันของ Futures และเงินคลังบริษัท เติมสินทรัพย์ที่ถูกขโมยกลับเข้าไปราว 80% (30 ต.ค.) 90% (31 ต.ค.) 95% (1 พ.ย.) และราว 98% ตามอัปเดตวันที่ 4 พ.ย. โดยกันเงินไว้เกิน 100% และยืนยันว่าบริษัทจะรับภาระความเสียหายเอง ไม่ใช่ผู้ใช้ การถอนทยอยเปิดเป็นรอบตั้งแต่ 1 พ.ย. และเพิ่มสินทรัพย์อีกในวันที่ 3 และ 5 พ.ย. แต่ยังไม่ครบทุกสินทรัพย์
Bybit (ก.พ. 2568)
วันที่ 21 ก.พ. 2568 ราว 21:13 น. ตามเวลาไทย (เวลาธุรกรรมบนเชน) กระเป๋าเงินเย็น (cold wallet) สกุล ETH แบบหลายลายเซ็นของ Bybit ถูกถ่ายโอนออกไป มูลค่าราว 1.4–1.5 พันล้านดอลลาร์ FBI ประกาศเมื่อ 26 ก.พ. 2568 ว่าเกาหลีเหนือ (TraderTraitor) อยู่เบื้องหลัง
ตามผลตรวจสอบของ Safe ร่วมกับ Mandiant และของ Sygnia ที่ Bybit ว่าจ้าง เครื่องของนักพัฒนา Safe{Wallet} ถูกเจาะ ผู้โจมตีใช้ session ของ AWS ฝังโค้ด JavaScript อันตรายลงในหน้าเว็บ Safe{Wallet} ผู้ลงนามของ Bybit จึงอนุมัติธุรกรรมที่ถูกพรางไว้ ไม่ใช่ช่องโหว่ใน smart contract
Bybit ยังดำเนินกิจการต่อได้และปิดส่วนต่าง ETH ได้ภายใน 24 ก.พ. 2568 ด้วยเงินกู้และการซื้อเพิ่ม แต่ตามตัวเลขของ Bybit เมื่อ ส.ค. 2569 กู้คืนเงินที่ถูกขโมยได้เพียง 48.4 ล้านดอลลาร์ และยังถูกอายัดอีก 30.5 ล้าน ปี 2569 Bybit ยื่นฟ้องเกาหลีเหนือเป็นคดีแพ่งต่อศาลสหรัฐฯ ซึ่งยังเป็นข้อกล่าวหาในคดี
Ronin Network (มี.ค. 2565)
วันที่ 23 มี.ค. 2565 ผู้โจมตีถอน 173,600 ETH และ 25.5 ล้าน USDC ออกจากสะพานเชื่อมเครือข่าย (bridge) ของ Ronin เชนของเกม Axie Infinity แต่ Sky Mavis ผู้พัฒนาเพิ่งพบและประกาศเมื่อ 29 มี.ค. มูลค่า ณ วันเปิดเผยราว 620–624 ล้านดอลลาร์ ผู้โจมตีได้กุญแจของผู้ตรวจสอบธุรกรรม (validator) 5 จาก 9 ราย ซึ่งมากพอจะอนุมัติการถอนเอง
FBI ระบุเมื่อ 14 เม.ย. 2565 ว่าเป็นฝีมือกลุ่ม Lazarus Group/APT38 ที่เชื่อมโยงกับเกาหลีเหนือ ตามประกาศของ Ronin เมื่อเปิดสะพานอีกครั้งในเดือน มิ.ย. 2565 ผู้ใช้สะพานได้รับการชดใช้ครบ แต่ 56,000 ETH ในคลังของ Axie DAO ยังไม่ได้รับการชดเชย ส่วนเงินที่ยึดคืนได้มีราว 30 ล้านดอลลาร์ตามข้อมูลของ Chainalysis เมื่อ ก.ย. 2565
Poly Network (ส.ค. 2564)
วันที่ 10 ส.ค. 2564 ผู้โจมตีใช้ช่องโหว่ในสัญญาข้ามเชนของ Poly Network ดึงสินทรัพย์ราว 610–611 ล้านดอลลาร์ออกจาก Ethereum, BSC และ Polygon นักวิจัยความปลอดภัยวิเคราะห์ว่าผู้โจมตีส่งข้อความข้ามเชนที่ประดิษฐ์ขึ้นเพื่อเปลี่ยนกุญแจผู้ดูแลระบบเป็นของตัวเอง
เคสนี้แปลกตรงที่ผู้โจมตีซึ่งเรียกตัวเองว่า "Mr. White Hat" ทยอยคืนเงินและส่งมอบกุญแจสุดท้ายภายในวันที่ 23 ส.ค. 2564 ส่วน USDT ราว 33 ล้านที่ Tether อายัดไว้ก็ถูกปล่อยคืนภายหลัง ความเสียหายสุทธิจึงแทบเป็นศูนย์ และไม่มีการระบุตัวผู้ก่อเหตุอย่างเป็นทางการ
BNB Chain Bridge (ต.ค. 2565)
วันที่ 6 ต.ค. 2565 (เวลา UTC) ผู้โจมตีปลอมหลักฐานยืนยันธุรกรรม (proof) ในสะพาน BSC Token Hub ของ BNB Chain แล้วสร้าง BNB ขึ้นใหม่ 2 ล้านเหรียญ มูลค่าบนกระดาษราว 570–586 ล้านดอลลาร์ ผู้ตรวจสอบธุรกรรมหยุดเครือข่าย BSC ชั่วคราว ทำให้ BNB ส่วนใหญ่ติดอยู่บนเชน
ตัวแทนของ BNB Chain ประเมินกับ Bloomberg ว่าเงินที่หลุดออกจากเชนจริงมีราว 100–110 ล้านดอลลาร์ ตัวเลขหัวข่าวจึงสูงกว่าความเสียหายจริงหลายเท่า เคสนี้ยังไม่มีการระบุตัวผู้ก่อเหตุ
Coincheck (ม.ค. 2561)
ช่วงหลังเที่ยงคืนของวันที่ 26 ม.ค. 2561 ตามเวลาญี่ปุ่น (ราวสี่ทุ่มของคืนวันที่ 25 ม.ค. ตามเวลาไทย) เหรียญ NEM (XEM) ราว 523 ล้านเหรียญถูกโอนออกจาก hot wallet ของ Coincheck ตลาดซื้อขายคริปโตในญี่ปุ่น มูลค่าราว 5.8 หมื่นล้านเยน หรือราว 530 ล้านดอลลาร์ ณ ตอนนั้น
Coincheck ใช้เงินของบริษัทชดใช้ผู้ถือราว 260,000 รายเป็นเงินเยนเมื่อ 12 มี.ค. 2561 ในอัตรา 88.549 เยนต่อ XEM รวมราว 4.63 หมื่นล้านเยน ซึ่งเป็นคนละตัวเลขกับมูลค่าที่ถูกขโมย ต่อมา Monex เข้าซื้อกิจการในเดือน เม.ย. 2561 จนถึงวันนี้ยังไม่มีการระบุตัวแฮกเกอร์อย่างเป็นทางการ
Mt. Gox (ก.พ. 2557)
Mt. Gox ตลาดซื้อขายบิตคอยน์รายใหญ่ในยุคแรกที่ญี่ปุ่น ประกาศเมื่อ ก.พ. 2557 ว่าบิตคอยน์ราว 850,000 BTC หายไป มูลค่าตอนนั้นราว 450–480 ล้านดอลลาร์ ภายหลังพบคืนราว 200,000 BTC กระทรวงยุติธรรมสหรัฐฯ (DOJ) กล่าวหาในคำฟ้องว่ามีการขโมยอย่างน้อยราว 647,000 BTC อย่างต่อเนื่องตั้งแต่ราว ก.ย. 2554 และในปี 2566 ได้ตั้งข้อหาพลเมืองรัสเซีย 2 ราย ซึ่งยังเป็นเพียงการตั้งข้อหา
อดีตซีอีโอของ Mt. Gox ไม่ได้ถูกตัดสินว่าขโมยหรือยักยอกเงิน ศาลญี่ปุ่นตัดสินเมื่อปี 2562 เพียงความผิดฐานบิดเบือนบันทึกข้อมูลอิเล็กทรอนิกส์ ผู้จัดการแผนฟื้นฟูกิจการทยอยชำระหนี้ตั้งแต่ 5 ก.ค. 2567 และเลื่อนเส้นตายล่าสุดเป็น 31 ต.ค. 2570 ตามเวลาญี่ปุ่น
FTX: เงินที่ถูกถอนออกหลังยื่นล้มละลาย (พ.ย. 2565)
เช้าวันที่ 12 พ.ย. 2565 ตามเวลาไทย (คืนวันที่ 11 พ.ย. ตามเวลาสหรัฐฯ) ซึ่งเป็นวันเดียวกับที่ FTX ยื่นขอล้มละลายตามเวลาสหรัฐฯ สินทรัพย์ราว 400–477 ล้านดอลลาร์ถูกถ่ายโอนออกจากกระเป๋าของ FTX โดยไม่ได้รับอนุญาต (เอกสารศาลระบุอย่างน้อย 372 ล้าน ส่วน Elliptic ประเมินราว 477 ล้าน)
ปี 2567 อัยการสหรัฐฯ ตั้งข้อหาบุคคล 3 ราย โดยคำฟ้องกล่าวหาว่าร่วมกันทำ SIM swap คือยึดเบอร์โทรศัพท์ของพนักงานเพื่อเข้าถึงกระเป๋า คำฟ้องไม่ได้เอ่ยชื่อ FTX แต่สื่อรายงานว่าเหยื่อคือ FTX หนึ่งในสามรายรับสารภาพแล้ว อีกสองรายให้การปฏิเสธ และยังไม่พบผลคดีที่ยืนยันได้ ณ วันที่เขียน เหตุนี้แยกจากคดีฉ้อโกงของผู้ก่อตั้ง FTX โดยสิ้นเชิง
Bitget (ก.ย. 2569)
Bitget แจ้งว่าการโอนเงินที่ไม่ได้รับอนุญาตเริ่มราว 01:31 น. วันที่ 25 ก.ย. 2569 ตามเวลาไทย ความเสียหายสุดท้ายราว 388 ล้านดอลลาร์ (ประเมินครั้งแรกราว 352 ล้าน) ตามคำอธิบายของบริษัท ผู้โจมตีใช้ช่องโหว่ zero-day ในผลิตภัณฑ์ความปลอดภัยของผู้ให้บริการภายนอกเพื่อเข้าระบบจัดการภายใน แล้วส่งคำสั่งถอนปลอมไปยัง hot wallet และ warm wallet ส่วน cold wallet ไม่ได้รับผลกระทบ
Bitget แจ้งว่ารับภาระความเสียหายจากกองทุนคุ้มครอง (Protection Fund) และเปิดการถอนครบทุกสินทรัพย์ภายใน 2 ต.ค. 2569 ซีอีโอของ Bitget และบริษัทวิเคราะห์บล็อกเชนบางแห่งสงสัยว่าเป็นเกาหลีเหนือ แต่ยังไม่มีรัฐบาลใดระบุตัวผู้ก่อเหตุอย่างเป็นทางการ
Wormhole (ก.พ. 2565)
ตามการวิเคราะห์ของ CertiK การโจมตีเริ่มเวลา 00:58 น. วันที่ 3 ก.พ. 2565 ตามเวลาไทย (2 ก.พ. ตามเวลา UTC) ผู้โจมตีใช้ช่องโหว่การตรวจลายเซ็นในฝั่ง Solana ของสะพาน Wormhole สร้าง wETH ที่ไม่มีหลักประกันรองรับ 120,000 เหรียญ มูลค่าราว 320–326 ล้านดอลลาร์
Jump Crypto ผู้สนับสนุนโครงการนำ ETH 120,000 เหรียญมาเติมแทน ผู้ใช้จึงไม่เสียหาย Wormhole เคยเสนอเงินรางวัล 10 ล้านดอลลาร์แลกกับการคืนเงินแต่ผู้โจมตีไม่ตอบรับ และยังไม่มีการระบุตัวผู้ก่อเหตุอย่างเป็นทางการ
DMM Bitcoin (พ.ค. 2567)
วันที่ 31 พ.ค. 2567 บิตคอยน์ 4,502.9 BTC ถูกขโมยจาก DMM Bitcoin ของญี่ปุ่น มูลค่าราว 4.82 หมื่นล้านเยน หรือราว 305 ล้านดอลลาร์ สำนักงานตำรวจแห่งชาติญี่ปุ่น (NPA) ร่วมกับ FBI และ DC3 ของกระทรวงกลาโหมสหรัฐฯ ประกาศเมื่อ ธ.ค. 2567 ว่าเป็นฝีมือ TraderTraitor ของเกาหลีเหนือ
ตามแถลงการณ์ร่วม จุดเริ่มต้นคือผู้แอบอ้างเป็นนักสรรหางานบน LinkedIn ส่ง "แบบทดสอบ" ที่ฝังโค้ดอันตรายให้พนักงานของ Ginco ผู้ให้บริการระบบกระเป๋าเงิน DMM จัดหาบิตคอยน์มาชดเชยลูกค้าเต็มจำนวน จากนั้นปิดกิจการและย้ายบัญชีกับสินทรัพย์ของลูกค้าไปยัง SBI VC Trade เมื่อ 8 มี.ค. 2568
ตัวเลขที่มักถูกเข้าใจผิด
ตารางอันดับที่แชร์กันในโซเชียลมักรวมตัวเลขที่ต่างประเภทกันไว้ด้วยกัน จุดที่ควรรู้มีดังนี้
- FTX มีสองเรื่องที่ไม่เกี่ยวกัน เรื่องแรกคือเงินราว 400–477 ล้านดอลลาร์ที่ถูกถอนออกไปหลังยื่นล้มละลาย ซึ่งอัยการตั้งข้อหาบุคคลภายนอก 3 รายในคดี SIM swap ไม่ได้กล่าวหาผู้ก่อตั้ง และไม่ใช่สาเหตุที่ FTX ล่ม เรื่องที่สองคือคดีฉ้อโกง Sam Bankman-Fried ผู้ก่อตั้ง ถูกคณะลูกขุนตัดสินว่ามีความผิด 7 กระทง (2 พ.ย. 2566) ถูกลงโทษจำคุก 25 ปี (28 มี.ค. 2567) โดยอัยการสหรัฐฯ ระบุว่าเป็นการขโมยเงินของลูกค้ากว่า 8 พันล้านดอลลาร์ ศาลอุทธรณ์ยืนตามเมื่อ 12 มิ.ย. 2569 และคำร้องต่อศาลฎีกาสหรัฐฯ (No. 26-349) ยังรอการพิจารณา
- BNB Chain Bridge ที่ราว 570–586 ล้านดอลลาร์ คือมูลค่า BNB ที่ถูกสร้างขึ้น ส่วนที่หลุดออกไปจริงมีราว 100–110 ล้านดอลลาร์ตามการประเมินของตัวแทน BNB Chain
- Poly Network ติดอันดับด้วยมูลค่าที่ถูกดึงออกไป แต่ผู้โจมตีคืนเงินเกือบทั้งหมดภายในราวสองสัปดาห์
- ตัวเลข 90% หรือ 98% ของ Binance คือสัดส่วนที่บริษัทเติมคืนด้วยเงินของตัวเอง ไม่ใช่เงินที่ตามคืนจากแฮกเกอร์ และเงินราว 2.8–2.85 พันล้านดอลลาร์ที่ถูกอายัดก็ยังไม่ได้คืนกลับมา อายัดจึงไม่เท่ากับได้คืน
- การแปลงเป็นเงินบาทต้องบอกอัตราและวันที่ ถ้าใช้อัตราคงที่ราว 31 บาทต่อดอลลาร์กับทุกเคส ตัวเลขเงินบาทของหลายเคสจะต่ำกว่าเมื่อคิดตามอัตราจริงในแต่ละช่วง ตัวอย่างเช่น Binance 6.3 พันล้านดอลลาร์ ที่อัตราราว 33.6–33.7 บาท (5 พ.ย. 2569) เท่ากับราว 2.1 แสนล้านบาท และ Bybit ที่อัตรา ECB วันเกิดเหตุ 33.62 บาท (21 ก.พ. 2568) เท่ากับราว 4.8–5.0 หมื่นล้านบาท
- Bitget (ก.ย. 2569 ราว 388 ล้านดอลลาร์) ใหญ่พอจะติดอันดับ แต่หลายตารางยังไม่ได้ใส่
- บางตารางจัด LuBian (ราว 127,000 BTC เมื่อ ธ.ค. 2563) เป็นอันดับหนึ่ง แต่ผู้เสียหายไม่เคยยืนยันการถูกขโมยและเรื่องนี้ยังเป็นข้อโต้แย้ง เราจึงไม่นับรวมในอันดับ
- Liquid Network (6 ก.ย. 2569 ราว 320 ล้านดอลลาร์) มีขนาดใกล้เคียง Wormhole แต่รายละเอียดส่วนใหญ่ยังมาจากสื่อคริปโต และเรายังเปิดรายงานเหตุการณ์ฉบับทางการไม่ได้ สื่อรายงานว่าผู้โจมตีคืนราว 3,400 จาก 4,000 BTC ในวันถัดมา เราจึงยังไม่ใส่ในตาราง
เคส Bitkub ในไทย
เมื่อวันที่ 23 ก.ค. 2569 สำนักงาน ก.ล.ต. แถลง (ข่าวที่ 158/2569 ตามรายงานของ Thai PBS และ The Standard) ว่าในเดือน พ.ค. 2564 Bitkub ถูกโจมตีทางไซเบอร์ ทำให้สินทรัพย์ดิจิทัลของลูกค้า 16 สกุล มูลค่าราว 1,700 ล้านบาทถูกขโมยไป
ก.ล.ต. กล่าวโทษบริษัท บิทคับ ออนไลน์ จำกัด และอดีตกรรมการ 2 ราย ต่อกองบังคับการปราบปรามการกระทำความผิดเกี่ยวกับเศรษฐกิจ (บก.ปอศ.) โดยกล่าวหาว่ารายงานประจำวันที่ส่ง ก.ล.ต. ช่วง 10 พ.ค. ถึง 30 ต.ค. 2564 ไม่ได้สะท้อนการถูกขโมย คดีนี้อยู่ในขั้นกล่าวโทษเท่านั้น ยังไม่มีคำพิพากษา และผู้ถูกกล่าวโทษยังถือว่าเป็นผู้บริสุทธิ์
ก.ล.ต. ระบุว่า Bitkub เริ่มจัดหาสินทรัพย์มาทดแทนตั้งแต่ 31 ต.ค. 2564 ส่วน Bitkub ชี้แจงว่าลูกค้าไม่ได้รับความเสียหาย ซึ่งเป็นคำชี้แจงของบริษัท มูลค่าราว 1,700 ล้านบาทคิดเป็นราว 54 ล้านดอลลาร์ (คำนวณจากอัตราช่วง พ.ค. 2564 ราว 31.1–31.3 บาท) จึงเป็นเคสสำคัญของไทย แต่ไม่ได้อยู่ในระดับอันดับโลกที่เคสอื่นอยู่ราว 300 ล้านดอลลาร์ขึ้นไป
ใครอยู่เบื้องหลัง
ชื่อที่ถูกพูดถึงบ่อยที่สุดคือเกาหลีเหนือ แต่ต้องแยกให้ออกว่าเคสไหนหน่วยงานรัฐระบุอย่างเป็นทางการ และเคสไหนเป็นเพียงข้อสงสัยของนักวิเคราะห์
- หน่วยงานรัฐระบุอย่างเป็นทางการว่าเป็นเกาหลีเหนือ: Ronin (FBI, เม.ย. 2565), DMM Bitcoin (NPA ญี่ปุ่นร่วมกับ FBI และ DC3, ธ.ค. 2567), Bybit (FBI, ก.พ. 2568) และ Binance (FBI, 31 ต.ค. 2569) โดยเกาหลีเหนือปฏิเสธข้อกล่าวหาในเคส Binance
- นักวิเคราะห์และผู้บริหารบริษัทสงสัย แต่ไม่มีรัฐบาลยืนยัน: Bitget
- ไม่มีการระบุตัวผู้ก่อเหตุอย่างเป็นทางการ: Poly Network, BNB Chain Bridge, Wormhole และ Coincheck
- มีการตั้งข้อหาบุคคล แต่ไม่ใช่การกล่าวหารัฐใด: Mt. Gox (พลเมืองรัสเซีย 2 ราย) และเงินที่ถูกถอนจาก FTX (กลุ่ม SIM swap 3 ราย)
ตัวเลขรวมก็ชี้ไปทางเดียวกัน ตามข้อมูลของ Chainalysis ปี 2567 มีคริปโตถูกขโมยจากแพลตฟอร์มราว 2.2 พันล้านดอลลาร์ ในจำนวนนี้ 1.34 พันล้าน หรือ 61% เป็นฝีมือแฮกเกอร์ที่เชื่อมโยงกับเกาหลีเหนือ ส่วนปี 2568 (ม.ค. ถึงต้น ธ.ค.) ยอดขโมยมากกว่า 3.4 พันล้านดอลลาร์ ซึ่ง Bybit เคสเดียวคิดเป็นราว 1.5 พันล้าน ส่วนแฮกเกอร์เกาหลีเหนือขโมยไปอย่างน้อย 2.02 พันล้าน สูงสุดเป็นประวัติการณ์
สำหรับปี 2569 ตามข้อมูลที่ Chainalysis เผยแพร่เมื่อ 30 ต.ค. 2569 เหตุแฮกที่ผู้ต้องสงสัยว่าเชื่อมโยงกับเกาหลีเหนือคิดเป็นเกือบ 89% ของความเสียหายจากการแฮกที่มีรายงานในปีนี้ เทียบกับ 15% ในปี 2564 ส่วน TRM Labs ประเมินว่าเกาหลีเหนือขโมยไปแล้วราว 7.4 พันล้านดอลลาร์ในปี 2569 (ข้อมูลถึง 29 ต.ค.) ส่วนใหญ่มาจากเคส Binance คิดเป็นราว 85% ของมูลค่าการแฮกทั่วโลกตั้งแต่ต้นปีซึ่งอยู่ที่ 8.7 พันล้าน สูงสุดเป็นประวัติการณ์ ทั้งสองบริษัทใช้วิธีนับต่างกัน และ TRM นับ Bitget รวมไว้ด้วยแม้ TRM เองระบุว่ายังไม่ได้ยืนยันตัวผู้ก่อเหตุแน่ชัด จึงควรอ่านเป็นการประเมินของแต่ละบริษัท
รูปแบบที่เห็นซ้ำ และวิธีป้องกันตัว
ถ้ามองทั้ง 11 เคสรวมกัน จะเห็นรูปแบบซ้ำอยู่ไม่กี่แบบ
- หลอกคนก่อนเจาะระบบ: DMM Bitcoin เริ่มจากแบบทดสอบงานปลอมตามแถลงการณ์ของทางการ Binance อธิบายว่าหนึ่งในขั้นตอนคือการสัมภาษณ์งานปลอม ส่วน Ronin มีรายงานจากสื่อโดยอ้างแหล่งข่าวนิรนามว่าเกี่ยวกับข้อเสนองานปลอม
- กระเป๋าที่ต่ออินเทอร์เน็ตตลอดเวลา: Coincheck, Bitget และ Binance ล้วนเสียเงินจาก hot wallet หรือ warm wallet
- สะพานเชื่อมเครือข่าย: Ronin, Poly Network, BNB Chain Bridge และ Wormhole เป็นจุดที่เก็บเงินก้อนใหญ่ไว้รวมกัน ช่องโหว่เดียวจึงเสียหายมาก
- เครื่องมือของผู้ให้บริการภายนอก: Bybit ถูกเจาะผ่านหน้าเว็บ Safe{Wallet} DMM Bitcoin ผ่านระบบของ Ginco และ Bitget ผ่านผลิตภัณฑ์ความปลอดภัยของผู้ให้บริการรายอื่นตามคำอธิบายของบริษัท
FBI เคยออกประกาศเตือนเมื่อ 3 ก.ย. 2567 ว่าเกาหลีเหนือใช้การหลอกลวงทางสังคมที่แนบเนียนกับคนในวงการคริปโต และแนะนำให้หลีกเลี่ยงการทำ "แบบทดสอบก่อนจ้างงาน" หรือรันโค้ดที่ได้มาบนเครื่องของบริษัท สำหรับผู้ใช้ทั่วไป ข้อควรระวังหลังเกิดเหตุใหญ่มีดังนี้
- ติดตามข่าวจากช่องทางทางการของผู้ให้บริการและ ก.ล.ต. เท่านั้น ก.ล.ต. (ข่าวที่ 233/2569 วันที่ 30 ต.ค. 2569) เตือนว่ามิจฉาชีพอาจอ้างเหตุของ Binance ส่งลิงก์ปลอม หลอกให้อัปเกรดกระเป๋าเงิน หรือหลอกให้โอนทรัพย์สินไปยัง "ที่ปลอดภัย"
- ระวังข้อความที่อ้างว่าช่วยรับเงินชดเชย เร่งคิวถอน หรือปลดล็อกสินทรัพย์โดยเก็บค่าธรรมเนียม Binance เตือนเองว่าใครเสนอแบบนี้คือมิจฉาชีพ
- ไม่บอก seed phrase, private key หรือรหัส OTP กับใคร รวมถึงคนที่อ้างตัวเป็นฝ่ายบริการลูกค้า เจ้าหน้าที่ตัวจริงไม่ขอข้อมูลเหล่านี้
- เปิดการยืนยันตัวตนสองขั้น (2FA) และตรวจชื่อเว็บไซต์ทุกครั้งก่อนล็อกอิน
- ระวังข้อเสนองานที่ติดต่อมาเองแล้วขอให้ดาวน์โหลดหรือรันโค้ด "ทดสอบ" บนเครื่องที่ใช้งานจริง
- ก.ล.ต. แนะนำให้ตรวจว่าผู้ให้บริการในไทยได้รับอนุญาตหรือไม่ที่ www.sec.or.th หรือสายด่วน ก.ล.ต. 1207
คำถามที่พบบ่อย
เหตุแฮกคริปโตครั้งใหญ่ที่สุดคือเคสไหน?
ณ 5 พ.ย. 2569 คือเหตุของ Binance เมื่อ 30 ต.ค. 2569 ตามเวลาไทย มูลค่าราว 6.3 พันล้านดอลลาร์ตามที่ Binance แจ้ง ส่วนบริษัทวิเคราะห์ประเมินราว 6.36–6.43 พันล้าน ใหญ่กว่าเคส Bybit ปี 2568 ที่ราว 1.5 พันล้านดอลลาร์ราวสี่เท่า บางตารางจัด LuBian ไว้สูงกว่า แต่เคสนั้นผู้เสียหายไม่เคยยืนยัน
Binance คืนเงินผู้ใช้หรือยัง?
Binance แจ้งว่าบริษัทจะรับภาระความเสียหายเอง ไม่ใช่ผู้ใช้ โดยใช้เงินของตัวเองจาก SAFU กองทุนประกัน และเงินคลังเติมสินทรัพย์ที่ถูกขโมยคืนแล้วราว 98% ณ 4 พ.ย. 2569 และทยอยเปิดการถอนตั้งแต่ 1 พ.ย. ส่วนเงินราว 2.85 พันล้านดอลลาร์ที่ถูกอายัดบนเชนยังไม่ได้คืนกลับมา
ใครอยู่เบื้องหลังเหตุแฮกใหญ่เหล่านี้?
หลายเคสใหญ่ถูกหน่วยงานรัฐระบุว่าเป็นเกาหลีเหนือ ได้แก่ Ronin, DMM Bitcoin, Bybit และ Binance โดย FBI ใช้ชื่อกลุ่ม เช่น Lazarus Group และ TraderTraitor ทั้งนี้เกาหลีเหนือปฏิเสธในเคส Binance ส่วน Bitget เป็นเพียงข้อสงสัยของนักวิเคราะห์ และอีกหลายเคส เช่น Poly Network, Wormhole และ Coincheck ยังไม่มีการระบุตัวผู้ก่อเหตุ
FTX ถูกแฮกหรือถูกโกง?
มีทั้งสองเรื่องแต่เป็นคนละเรื่องกัน เงินราว 400–477 ล้านดอลลาร์ถูกถอนออกไปหลัง FTX ยื่นล้มละลาย อัยการสหรัฐฯ ตั้งข้อหาบุคคลภายนอก 3 รายในคดี SIM swap ส่วนคดีฉ้อโกง ผู้ก่อตั้งถูกตัดสินว่ามีความผิดเมื่อปี 2566 และถูกลงโทษจำคุก 25 ปีเมื่อปี 2567 โดยอัยการระบุว่าเกี่ยวกับเงินลูกค้ากว่า 8 พันล้านดอลลาร์
ผู้ใช้ทั่วไปป้องกันตัวอย่างไร?
ติดตามข่าวจากช่องทางทางการเท่านั้น หลังเหตุใหญ่มิจฉาชีพมักส่งลิงก์รับเงินชดเชยปลอมหรือแอบอ้างเป็นฝ่ายบริการลูกค้า อย่าบอก seed phrase, private key หรือ OTP กับใคร เปิด 2FA ตรวจชื่อเว็บไซต์ก่อนล็อกอิน และระวังข้อเสนองานที่ขอให้รันโค้ดทดสอบบนเครื่องที่ใช้งานจริง
เติมเกมที่ 24BUYM
24BUYM เป็นร้านเติมเกมออนไลน์ มีเกมให้เติมหลายแนวทั้งมือถือและ PC ดูรายชื่อเกมและราคาเริ่มต้นได้ที่หน้ารวมเกม